
Các đợt công bố lỗ hổng bảo mật nghiêm trọng liên quan đến thực thi mã từ xa (RCE) trên PHP đang đặt hàng loạt máy chủ web vào tình trạng báo động đỏ. Việc thực hiện vá PHP trên aaPanel, DirectAdmin, CloudPanel là yêu cầu bắt buộc và cấp bách đối với mọi quản trị viên hệ thống để ngăn chặn nguy cơ bị tin tặc chiếm quyền điều khiển server. Tại InterData, đội ngũ kỹ thuật luôn khuyến nghị khách hàng chủ động rà soát phiên bản runtime nhằm đảm bảo an toàn tuyệt đối cho dữ liệu website.
NỘI DUNG BÀI VIẾT
- 1. Vì sao cần khẩn cấp vá PHP trên aaPanel, DirectAdmin, CloudPanel?
- 2. Tổng quan cơ chế vá PHP trên aaPanel, DirectAdmin, CloudPanel
- 3. Hướng dẫn vá PHP trên aaPanel: Web GUI và OpenLiteSpeed lsphp
- 4. Hướng dẫn cập nhật PHP trên DirectAdmin bằng CustomBuild
- 5. Hướng dẫn nâng cấp bản vá PHP trên CloudPanel qua dòng lệnh SSH
- 6. Quy trình kiểm tra extension và an toàn sau khi vá PHP trên aaPanel, DirectAdmin, CloudPanel
- 7. Xử lý sự cố thường gặp khi vá PHP trên aaPanel, DirectAdmin, CloudPanel
- 8. Câu hỏi thường gặp về quy trình vá lỗi PHP trên VPS
1. Vì sao cần khẩn cấp vá PHP trên aaPanel, DirectAdmin, CloudPanel?
Các thông tin rò rỉ an ninh mạng gần đây đã xác nhận sự tồn tại của hai lỗ hổng thực thi mã từ xa (RCE – Remote Code Execution) nguy hiểm trên nhân xử lý PHP. Khi khai thác thành công, kẻ tấn công có thể chèn các đoạn mã độc hại trực tiếp vào tiến trình web server mà không cần thông qua bất kỳ cơ chế đăng nhập hay xác thực quyền quản trị nào. Bạn đọc có thể xem chi tiết phân tích kỹ thuật tại bài viết cảnh báo lỗ hổng bảo mật PHP nghiêm trọng để nắm bắt diễn biến các cuộc tấn công diện rộng trên không gian mạng.
Ngay sau khi thông tin bị phát tán, cộng đồng phát triển lõi PHP đã phát hành các bản vá sửa đổi khẩn cấp cho các nhánh còn trong chu kỳ hỗ trợ:
- PHP 8.2: Đã cập nhật bản vá bảo mật lên phiên bản
8.2.35. - PHP 8.3: Đã cập nhật bản vá bảo mật lên phiên bản
8.3.36. - PHP 8.4: Đã cập nhật bản vá bảo mật lên phiên bản
8.4.27. - PHP 8.5: Đã cập nhật bản vá bảo mật lên phiên bản
8.5.12.
Mối nguy hại đặc biệt nằm ở chỗ các botnet tự động bắt đầu quét toàn bộ các dải IP máy chủ công cộng nhằm xác định những website chưa áp dụng bản vá. Đáng lo ngại hơn, các nhánh PHP từ 8.1 trở xuống (bao gồm PHP 8.1, 8.0, 7.4) đã hết vòng đời hỗ trợ bảo mật (End-of-Life – EOL) và không được phân phối bản vá chính thức. Do đó, các hệ thống chưa nâng cấp bắt buộc phải chuyển đổi nhánh PHP hoặc áp dụng các cơ chế phòng thủ chuyên sâu để tránh nguy cơ rò rỉ cơ sở dữ liệu và mã nguồn.
2. Tổng quan cơ chế vá PHP trên aaPanel, DirectAdmin, CloudPanel
Các máy chủ hiện nay phần lớn vận hành dựa trên các bảng điều khiển Hosting Control Panel phổ biến để đơn giản hóa công tác quản trị. Dù cùng xử lý tác vụ thông dịch mã nguồn PHP, cách thức đóng gói, cài đặt và nâng cấp gói runtime trên từng nền tảng lại có sự khác biệt rõ rệt. Hiểu rõ kiến trúc bên dưới giúp quản trị viên tránh áp dụng nhầm lệnh dẫn đến lỗi tê liệt dịch vụ.
Trước khi can thiệp vào bất kỳ thành phần nào, bạn nên chuẩn bị phương án dự phòng và kiểm tra lại toàn bộ quy trình chuẩn trong việc cấu hình VPS để chạy website, đảm bảo bản sao lưu (backup) cơ sở dữ liệu và thư mục website đã được lưu trữ an toàn ra ngoài máy chủ.
| Bảng điều khiển | Cơ chế phân phối PHP | Phương pháp vá lỗi | Điểm mấu chốt cần lưu ý |
|---|---|---|---|
| aaPanel | Gói App Store riêng biệt và LSPHP độc lập cho OpenLiteSpeed | Giao diện Web GUI hoặc dòng lệnh APT trên terminal | Cập nhật PHP trong App Store không làm thay đổi phiên bản LSPHP nếu dùng OpenLiteSpeed. |
| DirectAdmin | Mã nguồn biên dịch trực tiếp qua CustomBuild 2.0 | Trình quản trị CustomBuild GUI hoặc chạy script CLI | Quá trình compile tiêu tốn tài nguyên CPU cao; cần cập nhật DirectAdmin trước. |
| CloudPanel | Gói nhị phân DEB chính thống từ kho Ondřej Surý | Dòng lệnh APT thông qua phiên kết nối SSH | Không có nút cập nhật trên web; các module PECL cài thêm có thể bị ghi đè. |
3. Hướng dẫn vá PHP trên aaPanel: Web GUI và OpenLiteSpeed lsphp
Hệ thống aaPanel được rất nhiều người dùng tin tưởng nhờ giao diện trực quan. Nếu bạn đã từng tham khảo hướng dẫn cài đặt aaPanel trên VPS Linux, bạn sẽ thấy nền tảng này tách bạch môi trường thông qua App Store. Dưới đây là các bước vá lỗi tương ứng với cấu hình máy chủ web bạn đang sử dụng.
Trường hợp 1: Máy chủ chạy Nginx hoặc Apache (quản lý qua App Store)
Khi website dùng web server Nginx hoặc Apache chuẩn, aaPanel quản lý các phiên bản PHP dưới dạng các ứng dụng độc lập trong kho App Store. Quản trị viên cập nhật trực tiếp như sau:
- Đăng nhập vào trang quản trị aaPanel bằng tài khoản quản trị.
- Truy cập danh mục App Store ở menu điều hướng bên trái.
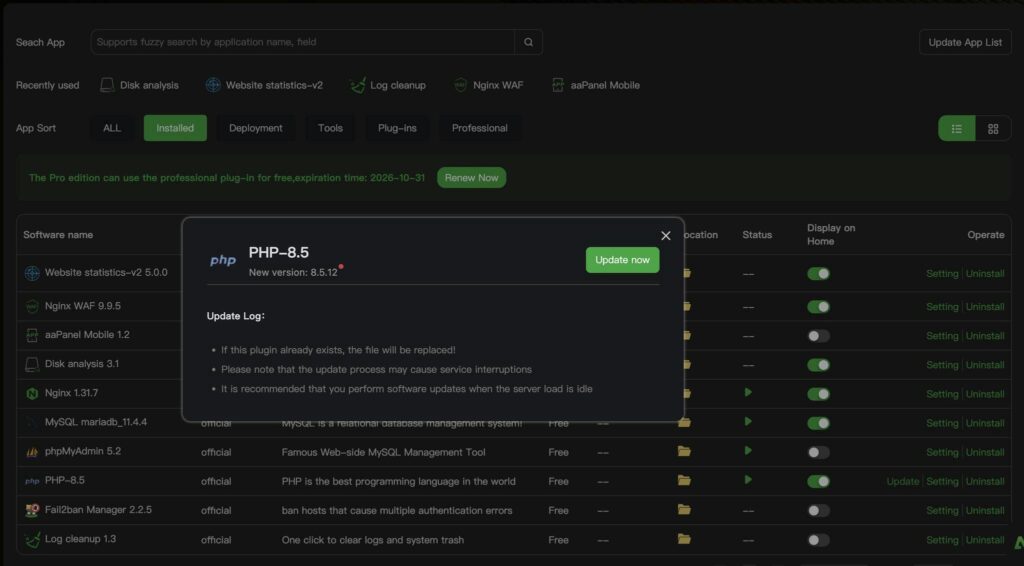
- Nhấn vào nút Update App List ở góc trên bên phải để đồng bộ danh sách phiên bản gói phần mềm mới nhất từ máy chủ của aaPanel.
- Chuyển qua tab Installed. Tìm dòng tương ứng với nhánh PHP website đang chạy (chẳng hạn PHP 8.3).
- Nếu có bản cập nhật mới, nhãn Update màu cam sẽ xuất hiện bên cạnh phiên bản. Nhấn nút Update, sau đó chọn Update now để bắt đầu nâng cấp (ví dụ đưa PHP 8.3 lên bản an toàn 8.3.36).
Trường hợp 2: Máy chủ chạy OpenLiteSpeed (xử lý gói lsphp qua dòng lệnh)
Nhiều quản trị viên chọn mô hình kết hợp OpenLiteSpeed khi triển khai cài đặt WordPress trên aaPanel để tận dụng bộ nhớ đệm LSCache. Tuy nhiên, web server OpenLiteSpeed lại sử dụng trình xử lý nhị phân riêng có tên là lsphp thay vì gọi tiến trình PHP thông thường của aaPanel.
Nếu bạn chỉ nhấn Update trong App Store của aaPanel, phiên bản lsphp của website thực tế vẫn giữ nguyên và tiếp tục đối mặt với lỗ hổng an ninh. Để vá triệt để trên hệ điều hành Ubuntu hoặc Debian, bạn cần đăng nhập SSH vào terminal và chạy chuỗi lệnh sau:
# Cập nhật danh sách gói từ kho lưu trữ LiteSpeed
apt update

# Nâng cấp toàn bộ các gói lsphp nhánh 8.x lên bản vá mới nhất
apt install --only-upgrade 'lsphp8*' -y

# Khởi động lại dịch vụ OpenLiteSpeed để nhận phiên bản mới
systemctl restart lsws
Sau khi dịch vụ khởi động lại, bạn kiểm tra tính hợp lệ của bản vá bằng lệnh: /usr/local/lsws/lsphp83/bin/php -v (thay số 83 bằng nhánh phiên bản tương ứng bạn đang dùng).
4. Hướng dẫn cập nhật PHP trên DirectAdmin bằng CustomBuild
Trên các hệ thống máy chủ đã triển khai cài đặt DirectAdmin trên VPS, công cụ quản trị nguồn CustomBuild 2.0 nắm giữ toàn bộ nhiệm vụ tải mã nguồn và biên dịch dịch vụ web. Việc vá lỗi có thể thực hiện linh hoạt qua giao diện hoặc cửa sổ terminal.
Cách 1: Thao tác cập nhật từ giao diện web DirectAdmin
- Tiến hành đăng nhập DirectAdmin bằng tài khoản admin với cổng truy cập mặc định 2222.
- Chuyển chế độ xem sang quyền quản trị cao nhất (Admin Level).
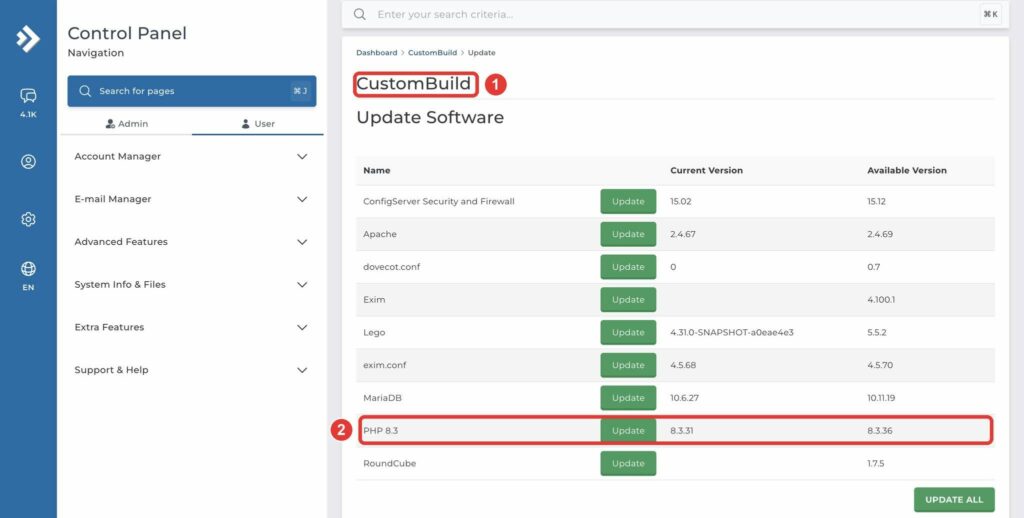
- Tìm đến mục Extra Features và chọn CustomBuild 2.0.
- Tại màn hình quản trị, chọn tab Update Software. Hệ thống sẽ hiển thị danh sách các thành phần đã có mã nguồn mới.
- Tìm dòng chứa phiên bản PHP cần vá, bấm nút Update để hệ thống tiến hành biên dịch phiên bản đã vá (ví dụ từ PHP 8.3.31 lên 8.3.36).
Cách 2: Thực thi nhanh bằng dòng lệnh qua SSH
Đối với các kỹ sư quản trị hệ thống, dòng lệnh luôn mang lại sự tường minh và cho phép theo dõi sát sao tiến trình biên dịch. Đăng nhập quyền root và thực thi các câu lệnh sau:
# Di chuyển vào thư mục CustomBuild
cd /usr/local/directadmin/custombuild

# Đồng bộ danh sách phiên bản và cấu hình mới nhất từ server DirectAdmin
./build update

# Bắt đầu quá trình tải mã nguồn và biên dịch phiên bản PHP an toàn
./build php

# Cập nhật lại các file cấu hình máy chủ web tương thích
./build rewrite_confs
Lưu ý kỹ thuật: Quá trình biên dịch PHP từ mã nguồn tiêu hao rất nhiều tài nguyên vi xử lý (CPU có thể chạm ngưỡng 100% trong vài phút). Quản trị viên nên lên kế hoạch chạy lệnh vào các khung giờ thấp điểm để không gây gián đoạn khả năng phản hồi của các website thương mại điện tử.
Săn deal VPS & Cloud Server trước khi chốt gói
Canh Me tổng hợp khuyến mãi, mã giảm giá, Hot Deals VPS và Cloud Server mới nhất của InterData — xem trước để chọn cấu hình phù hợp với chi phí tốt nhất.
5. Hướng dẫn nâng cấp bản vá PHP trên CloudPanel qua dòng lệnh SSH
CloudPanel được thiết kế chuyên biệt cho hiệu năng PHP cao và không mang theo các tính năng biên dịch cồng kềnh. Trên giao diện của CloudPanel hoàn toàn không có nút nhấn Update PHP như aaPanel hay DirectAdmin. Để vá lỗi, quản trị viên bắt buộc phải kết nối và quản trị VPS qua SSH với quyền hạn root.
Các bước thực hiện nâng cấp gói nhị phân APT
CloudPanel sử dụng trực tiếp kho gói của tác giả Ondřej Surý trên nền tảng Debian hoặc Ubuntu. Tiến trình nâng cấp diễn ra rất nhanh và không tốn tài nguyên CPU bằng cách chỉ tải các gói nhị phân đã biên dịch sẵn:
# Bước 1: Sao lưu cấu hình và thư viện module hiện tại để phòng ngừa rủi ro
cp -r /usr/lib/php /usr/lib/php_backup_$(date +%F)

# Bước 2: Đồng bộ kho phần mềm từ PPA
apt update

# Bước 3: Nâng cấp chọn lọc toàn bộ các nhánh PHP 8.x lên bản cập nhật mới nhất
apt install --only-upgrade 'php8.[2-5]-*' -y

# Bước 4: Khởi động lại các dịch vụ PHP-FPM tương ứng để áp dụng bản vá
systemctl restart php8.2-fpm
systemctl restart php8.3-fpm
systemctl restart php8.4-fpm
Sau khi lệnh chạy xong, hãy xác minh phiên bản hoạt động tại terminal bằng câu lệnh:
php8.3 -vNếu kết quả trả về hiển thị số hiệu từ PHP 8.3.36 trở lên, máy chủ của bạn đã thoát khỏi vùng nguy hiểm của lỗ hổng RCE.
6. Quy trình kiểm tra extension và an toàn sau khi vá PHP trên aaPanel, DirectAdmin, CloudPanel
Sau khi cập nhật thành công gói nhân, một lỗi phổ biến trong thực tế là các module mở rộng (extension) cài đặt thêm bị ngắt kết nối, gây ra lỗi hiển thị trắng trang hoặc sập cache cơ sở dữ liệu. Quản trị viên cần thực hiện kiểm tra tuần tự theo các bước kiểm soát sau.
Kiểm tra danh sách extension đang nạp
Thực hiện kiểm tra các module quan trọng như Redis, Imagick, Memcached xem hệ thống có đang nhận diện đúng không:
# Kiểm tra các module bộ nhớ đệm và xử lý ảnh
php8.3 -m | grep -E 'redis|imagick|memcached|opcache'
Nếu lệnh không trả về tên module, điều đó đồng nghĩa với việc quá trình cập nhật đã ghi đè cấu hình hoặc làm mất liên kết thư viện. Trên Ubuntu/Debian của CloudPanel, bạn có thể bù đắp nhanh bằng câu lệnh cài đặt chính thức:
apt install php8.3-redis php8.3-imagick php8.3-memcached -y
systemctl restart php8.3-fpm
Tăng cường an ninh phòng thủ đa lớp
Vá lỗ hổng ứng dụng chỉ là một phần của chiến lược bảo vệ hệ thống. Để ngăn chặn các cuộc rà quét thăm dò tự động khai thác lỗ hổng máy chủ, bạn cần thiết lập cấu hình bảo vệ toàn diện bao gồm: đổi cổng kết nối SSH tiêu chuẩn, tắt đăng nhập mật khẩu thông thường bằng SSH Key, và áp dụng thiết lập bảo mật VPS Linux toàn diện thông qua tường lửa UFW kết hợp hệ thống chặn quét tự động Fail2ban.
7. Xử lý sự cố thường gặp khi vá PHP trên aaPanel, DirectAdmin, CloudPanel
Khi can thiệp nâng cấp các gói nền tảng, hệ thống có thể gặp phải xung đột cấu hình. Dưới đây là phương án xử lý các lỗi VPS thường gặp được đúc kết từ thực tế vận hành máy chủ:
Sự cố 1: DirectAdmin không hiển thị phiên bản vá mới trong CustomBuild
Triệu chứng: Dù đã nhấn Update Software trong CustomBuild nhưng phiên bản PHP vẫn dừng lại ở bản cũ (ví dụ 8.3.31 thay vì 8.3.36).
Nguyên nhân: Phiên bản lõi của DirectAdmin quá cũ, khiến danh sách file cấu hình versions.txt chưa nhận dữ liệu ánh xạ phiên bản mới từ mirror server.
Cách khắc phục: Chạy lệnh nâng cấp bảng điều khiển trước, sau đó mới biên dịch PHP:
cd /usr/local/directadmin/custombuild
./build update_da
./build update
./build php
Sự cố 2: Trình biên dịch ngốn cạn CPU khiến máy chủ bị treo tạm thời
Triệu chứng: Khi chạy ./build php trên DirectAdmin của VPS 1 Core hoặc 2 Core, tiến trình biên dịch chạy hết công suất khiến website không thể tải.
Nguyên nhân: CustomBuild mặc định sử dụng tùy chọn biên dịch song song đa luồng (tham số make -j) tận dụng tối đa tài nguyên sẵn có.
Cách khắc phục: Giới hạn luồng biên dịch bằng cách mở tệp cấu hình CustomBuild:
nano /usr/local/directadmin/custombuild/options.confTìm và chỉnh giá trị fast=yes hoặc đưa tham số tải về mức thấp hơn nhằm giảm bớt áp lực tài nguyên, hoặc chọn thời điểm thực hiện vào lúc nửa đêm.
Sự cố 3: Website xuất hiện lỗi 502 Bad Gateway sau khi cập nhật
Triệu chứng: Mã nguồn không tải được và trình duyệt phản hồi mã trạng thái 502.
Nguyên nhân: Dịch vụ PHP-FPM chưa được khởi động lại thành công, hoặc tệp socket kết nối bị thay đổi quyền truy cập hoặc sai đường dẫn chỉ định.
Cách khắc phục: Kiểm tra trực tiếp nhật ký lỗi (log) và trạng thái tiến trình:
# Kiểm tra trạng thái dịch vụ PHP-FPM
systemctl status php8.3-fpm

# Nếu dịch vụ bị tắt (inactive), khởi động lại ngay
systemctl restart php8.3-fpm

# Kiểm tra đường dẫn socket trong thư mục run
ls -la /run/php/php8.3-fpm.sock
8. Câu hỏi thường gặp về quy trình vá lỗi PHP trên VPS
Tại sao cần vá lỗ hổng PHP ngay lập tức mà không thể trì hoãn?
Lỗ hổng thực thi mã từ xa (RCE) cho phép tin tặc chạy lệnh máy chủ mà không cần chứng thực tài khoản. Khi thông tin lỗ hổng bị lộ diện ra công chúng, các mạng lưới botnet tự động sẽ quét toàn mạng Internet để thâm nhập những server chưa cập nhật bản sửa đổi.
aaPanel chạy OpenLiteSpeed có tự nhận bản vá khi cập nhật trong App Store không?
Không. Tính năng cập nhật trong App Store chỉ áp dụng cho tiến trình PHP của máy chủ web Nginx hoặc Apache. Với OpenLiteSpeed, website dùng gói nhị phân lsphp riêng biệt, bắt buộc quản trị viên phải nâng cấp qua lệnh APT trên giao diện dòng lệnh SSH.
Nâng cấp PHP trên DirectAdmin bằng CustomBuild có làm sập website không?
Quá trình tải và biên dịch mã nguồn của CustomBuild diễn ra hoàn toàn độc lập mà không ảnh hưởng tới tiến trình đang chạy. Chỉ đến bước nạp bản dịch mới, web server và PHP mới khởi động lại trong khoảng 1 đến 2 giây nên không gây mất mát dữ liệu.
Làm sao để lấy lại extension Redis, Imagick bị mất sau khi update trên CloudPanel?
Các extension cài thủ công qua PECL có thể bị mất liên kết thư viện sau khi nâng cấp gói APT. Bạn chỉ cần chạy lệnh apt install php8.3-redis php8.3-imagick từ kho lưu trữ chính thức của hệ điều hành rồi khởi động lại PHP-FPM.
Phiên bản PHP 7.4 và PHP 8.1 có nhận được bản vá bảo mật này không?
Các nhánh PHP 7.4 và 8.1 đã chính thức ngừng nhận hỗ trợ bảo mật (EOL) từ đơn vị phát triển gốc. Bạn sẽ không nhận được bản vá tự động mà bắt buộc phải nâng cấp mã nguồn website tương thích với các phiên bản còn hỗ trợ như PHP 8.2 trở lên.
Việc thực hiện vá PHP trên aaPanel, DirectAdmin, CloudPanel là mắt xích an ninh cốt lõi giúp các doanh nghiệp và lập trình viên giữ vững phòng tuyến máy chủ trước các nguy cơ tấn công tự động từ lỗ hổng RCE. Dù sử dụng bất kỳ bảng điều khiển nào, quy tắc quan trọng luôn là sao lưu dữ liệu, kiểm tra tính toàn vẹn của các module extension và rà soát kỹ lưỡng trạng thái dịch vụ sau khi nâng cấp. Nếu bạn đang tìm kiếm giải pháp máy chủ ảo Linux hiệu năng cao với ổ cứng NVMe và dịch vụ hỗ trợ kỹ thuật chuyên sâu sẵn sàng đồng hành trong mọi tình huống bảo mật, hãy tham khảo ngay các hạ tầng điện toán đám mây tại InterData.
Nội dung mang tính tham khảo. Lệnh, cú pháp, đường dẫn file và tùy chọn cấu hình có thể thay đổi theo phiên bản hệ điều hành, phiên bản phần mềm và môi trường cụ thể. Nên kiểm thử, sao lưu dữ liệu và đánh giá rủi ro trước khi áp dụng lên server production.
